👨💻 Stratégie de mots de passe : GPO & PSO simplifiée
GPO (Group Policy Objects) : Paramètres pour configurer l’environnement des utilisateurs dans Active Directory. Idéal pour une politique de mot de passe uniforme. 🛡️
PSO (Password Settings Object) : Permet des stratégies spécifiques pour des groupes utilisateurs. Exigez des mots de passe plus longs pour accéder aux données sensibles ! 🔑
Paramètres essentiels des mots de passe :
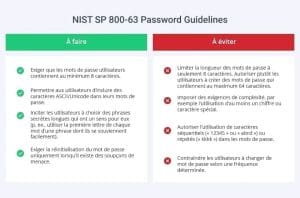
- Longueur minimale : Recommandé 8-12 caractères.
- Complexité : 3 types de caractères parmi lettres, chiffres, et symboles.
- Historique des mots de passe : Limiter la réutilisation.
- Expiration : Renouvellement régulier pour renforcer la sécurité.
🚀 Pour des stratégies avancées, envisagez des logiciels comme Specops Password Policy ou Kaspersky Small Office Security.
🔄 Rappel rapide : Appliquer des politiques robustes tout en restant flexible avec GPO et PSO !
| Éléments de la Politique de Mot de Passe | Description | Paramètres Recommandés |
|---|---|---|
| Longueur Minimale | Nombre minimum de caractères requis pour un mot de passe. | Au moins 8 caractères ; idéalement 12 |
| Historique des Mots de Passe | Nombre de mots de passe précédents à ne pas réutiliser. | Stocker 5 mots de passe précédents |
| Expiration du Mot de Passe | Durée maximale avant que le mot de passe n’expire. | 30 jours |
| Complexité des Mots de Passe | Exigences concernant les types de caractères. | Doit inclure des majuscules, minuscules, nombres, et caractères spéciaux |
| Verrouillage du Compte | Conditions de verrouillage après plusieurs tentatives échouées. | Verrouillage après 5 tentatives |
| PSO (Password Settings Object) | Politique spécifique de mot de passe pour groupes d’utilisateurs. | Application de règles adaptées aux différents profils |
Dans un monde numérique en constante évolution, la sécurité des mots de passe est un enjeu fondamental pour la protection des données sensibles d’une organisation. L’établissement d’une stratégie de mots de passe efficace à l’aide de GPO (Group Policy Objects) et de PSO (Password Settings Object) est une démarche incontournable. Ce guide complet vise à vous fournir toutes les clés nécessaires pour instaurer des politiques de mots de passe adaptées, robustes et sécurisées.
Comprendre les GPO et PSO pour une stratégie de mots de passe efficace
Les GPO et PSO servent de fondement pour la gestion des mots de passe au sein d’un environnement Active Directory. Ils permettent d’appliquer des paramètres de sécurité spécifiques pour protéger vos systèmes.
Qu’est-ce qu’une GPO ?
Les GPO (Group Policy Objects) sont des éléments essentiels utilisés pour définir et appliquer des paramètres de sécurité pour les utilisateurs et les ordinateurs au sein d’un domaine Active Directory. Les paramètres de mot de passe configurés dans les GPO impactent l’ensemble des utilisateurs, rendant leur mise en œuvre primordiale.
- Enforce password history: Maintient l’ancienne version des mots de passe pour éviter leur réutilisation.
- Maximum password age: Délai maximum avant qu’un mot de passe n’expire.
- Minimum password age: Durée minimale avant qu’un utilisateur puisse changer son mot de passe.
- Minimum password length: Longueur minimale à respecter.
- Password must meet complexity requirements: Exige que les mots de passe respectent certaines règles de complexité.
« Une stratégie de sécurité robuste commence par la gestion des mots de passe. Ne négligez pas cet aspect. » – Expert en cybersécurité
Qu’est-ce qu’une PSO ?
Les PSO (Password Settings Object) offrent une granularité supplémentaire en permettant d’appliquer des règles spécifiques à des groupes ou utilisateurs particuliers. Cela est particulièrement utile pour des groupes manipulant des informations sensibles.
Voici quelques aspects significatifs des PSO:
- Établissement d’exigences spécifiques par groupe: Adapter les politiques selon le niveau de risque et la sensibilité des données.
- Héritage des paramètres: Prioriser les paramètres appliqués selon un GUID unique.
Mettre en place une GPO pour les mots de passe
La création d’une stratégie de mots de passe via GPO est un processus nitide, mais qui nécessite précision. Voici les étapes à suivre pour y parvenir efficacement :
Étapes pour créer une GPO mots de passe
- Accédez à votre console de Group Policy Management.
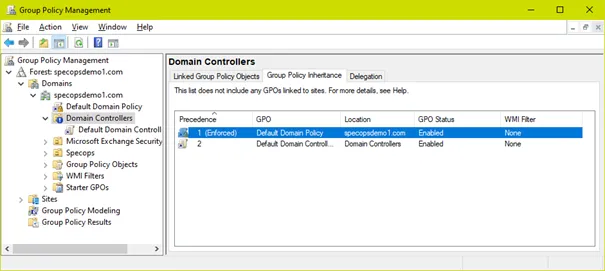
- Naviguez jusqu’à Domains > Default Domain Policy et éditez-la.
- Accédez à Computer Configuration > Policies > Windows Settings > Security Settings > Password Policy.
Dans cette section, vous pouvez configurer les différents éléments mentionnés précédemment pour affiner la sécurité des mots de passe dans votre environnement Active Directory.
Forcer le changement de mot de passe via GPO
Pour maintenir un haut niveau de sécurité, il peut être nécessaire de forcer des changements de mots de passe avant l’expiration. Voici les étapes pour ce faire :
- Créez une nouvelle GPO et nommez-la.
- Accédez à Security Options dans l’interface de votre GPO.
- Modifiez l’option Interactive Logon pour fixer le nombre de jours avant que le mot de passe n’expire.
En imposant des changements fréquents, vous réduisez le risque d’intrusion et de compromission de vos systèmes.
Identifier la stratégie de mot de passe appliquée
Pour vérifier quelle stratégie de mot de passe est appliquée dans votre domaine Active Directory, accédez à l’onglet Settings dans la Default Domain Policy. Cela vous permettra d’avoir une vision claire des paramètres actuels et d’identifier d’éventuelles modifications à effectuer.
Créer une stratégie de mot de passe via PSO
Étapes pour appliquer une PSO
Lancer une PSO est tout aussi simple. Voici les étapes :
- Rendez-vous dans le Centre d’administration Active Directory.
- Naviguez vers System > Password Settings Container > New > Create Password Settings.
- Complétez le formulaire avec les paramètres de mots de passe requis.
Caractéristiques des PSO
| Caractéristique | Description |
|---|---|
| Minimum password length | Longueur minimale exigée pour le mot de passe. |
| Complexity requirements | Exigences de complexité pour le mot de passe (maj/min, chiffres,…). |
| Password history | Historique des mots de passe utilisés pour éviter les réutilisations. |
Les logiciels pour renforcer votre stratégie de mots de passe
Utiliser des logiciels spécialisés peut fortement optimiser la gestion des mots de passe. Voici quelques outils efficaces :
- PowerShell: Idéal pour automatiser des tâches de gestion.
- Specops Password Policy: Utile pour une gestion fine des stratégies de mots de passe.
- Kaspersky Small Office Security: Intègre un gestionnaire de mots de passe pour la sécurité accrue.
« Un bon gestionnaire de mots de passe offre à la fois sécurité et facilité d’utilisation. Ne le sous-estimez jamais. » – Expert en technologie
En utilisant les outils adéquats, vous boostez la sécurité de votre entreprise tout en simplifiant la gestion quotidienne.
Dans le contexte actuel de la cyber-sécurité, il est impératif pour les organisations de mettre en place des mesures adéquates afin de protéger leurs systèmes d’information. La gestion des mots de passe est un élément central de cette stratégie. Grâce aux GPO (Group Policy Objects) et aux PSO (Password Settings Objects), les administrateurs peuvent définir des règles spécifiques adaptées aux besoins des utilisateurs et des exigences de sécurité de leur entreprise.
Les GPO permettent d’appliquer une politique de mot de passe uniforme à l’ensemble des utilisateurs d’un domaine dans Active Directory. Ces règles incluent la durée de validité des mots de passe, leur complexité et bien d’autres paramètres cruciaux. En suivant les étapes décrites pour configurer les GPO, les entreprises peuvent assurer un niveau de sécurité optimal.
Pour les organisations cherchant à affiner leur gestion des mots de passe, les PSO constituent une excellente alternative. En ciblant des groupes d’utilisateurs spécifiques, ils permettent de personnaliser les politiques de sécurité en fonction de divers profils, garantissant ainsi une protection adaptée aux différentes sensibilités des informations traitées. Adopter des PSO permet aussi de répondre aux exigences spécifiques de certains services, notamment ceux manipulant des données sensibles.
Enfin, l’utilisation de logiciels spécialisés, tels que PowerShell ou Specops Password Policy, peut grandement faciliter l’administration des mots de passe et l’application des stratégies. Ces outils offrent des fonctionnalités avancées, permettant aux équipes informatiques de mieux gérer les exigences de complexité et de renouvellement des mots de passe, tout en assurant des pratiques de sécurité renforcées.